01
内网隔离终端缺少有效的溯源手段,截屏、拍屏泄密行为难以追溯责任人


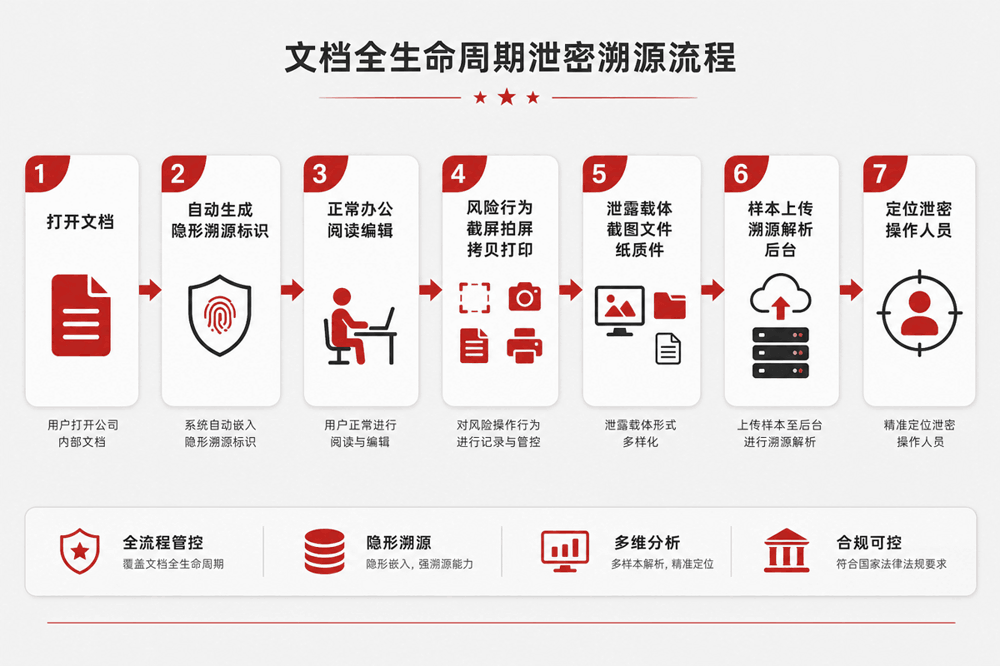
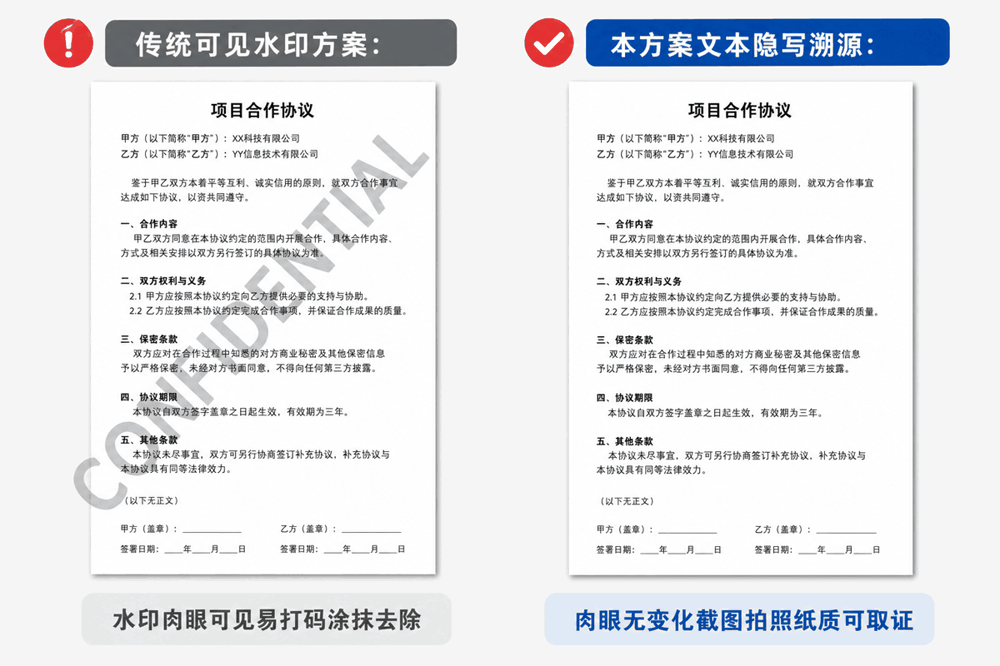
针对内网办公终端、信创终端用户本地操作泄密风险,在终端侧构建文本隐形溯源环境。终端本地打开的各类文档,文字内容自动携带对应当前使用者的隐形溯源标识。无论发生截屏、手机拍屏、本地文件拷贝外传、本地打印输出,泄露载体均可解析溯源到具体操作人员,解决隔离内网“泄密无痕迹、追责无依据”的行业难题。方案支持离线内网环境运行,不改变员工原有办公操作习惯。
内网隔离终端缺少有效的溯源手段,截屏、拍屏泄密行为难以追溯责任人
传统可见水印影响阅读体验,极易通过打码、涂抹方式去除,防护失效
本地文档拷贝、私自打印后流出,发生泄密事件无法取证定责
信创终端环境下,可用的溯源管控产品选择少,很多方案仅支持联网环境
屏幕拍摄泄密溯源系统
统一管理后台、溯源解析工具、日志审计模块
终端环境自动构建文本隐写能力,文档打开即生效,使用者无感知
覆盖风险场景:截屏、录屏、手机拍摄屏幕、本地文件拷贝、本地打印输出
支持离线内网工作模式,不依赖外网,适配涉密隔离网络
全面兼容Windows、国产信创操作系统,兼容WPS、Office各类办公软件
后台集中策略管控,可按部门、人员下发管控策略,全行为日志留存
泄露载体(截图照片、纸质打印件)可快速解析,还原泄密人员身份信息
党政机关、军工科研院所、金融机构、能源国企等内网办公单位
屏幕拍摄泄密溯源服务推送至办公终端,服务后台集中部署在内网;无需改造现有业务系统、无需修改文档模板
几十人小规模办公,至上万人大型内网均可横向扩展
对内形成强大事前震慑,降低内部主动泄密风险
一旦发生资料外泄,具备可靠取证依据,实现责任到人
不干扰日常办公业务流程,安全与办公效率兼顾
满足保密合规要求,补齐终端侧数据安全管控短板
获取部署资料,或安排专人对接评估贵单位终端环境。